Domain mbai.de kaufen?
Wir ziehen mit dem Projekt
mbai.de um.
Sind Sie am Kauf der Domain
mbai.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain mbai.de kaufen?
Können künstliche neuronale Netze Gefühle haben?
Nein, künstliche neuronale Netze können keine Gefühle haben. Sie sind lediglich mathematische Modelle, die Informationen verarbeiten und Muster erkennen können. Gefühle sind hingegen eine komplexe menschliche Erfahrung, die auf biologischen und psychologischen Prozessen beruht. **
Ist das Violence Prevention Network glaubwürdig im Kampf gegen Rechtsextremismus?
Das Violence Prevention Network (VPN) ist eine anerkannte Organisation im Bereich der Prävention von Gewalt und Extremismus. Sie arbeitet eng mit staatlichen Stellen, Bildungseinrichtungen und zivilgesellschaftlichen Organisationen zusammen. Die Glaubwürdigkeit des VPN wird durch seine langjährige Erfahrung, seine wissenschaftliche Fundierung und seine erfolgreiche Arbeit im Kampf gegen Rechtsextremismus gestützt. **

Ähnliche Suchbegriffe für VMware-Advanced-Threat-Prevention
Top-Angebote
Produkte zum Begriff VMware-Advanced-Threat-Prevention:
-
Hornetsecurity Advanced Threat Protection Add-onHornetsecurity Advanced Threat Protection Add-on – Maximale Sicherheit für Ihre E-Mail-Kommunikation Für die Nutzung dieses Add-ons ist Hornetsecurity 365 Total Protection (365 TP) erforderlich. In der Edition 365 TP Compliance & Awareness ist das Add-on bereits enthalten. Weitere Erweiterungen für Ihre Microsoft-365-Sicherheit finden Sie in unserer Übersicht aller Hornetsecurity-Produkte . Es reicht nicht aus, mit Cyber-Bedrohungen Schritt zu halten — Sie müssen ihnen immer einen Schritt voraus sein. Cyberkriminelle arbeiten unermüdlich daran, neue Bedrohungen zu entwickeln, was es traditionellen Sicherheitslösungen schwer macht, mit den neuen Angriffsmethoden Schritt zu halten und die Benutzer zu schützen. Mit Hornetsecuritys Advanced Threat Protection müssen Sie sich keine Sorgen über diese Bedrohungen machen. Der Service nutzt KI, um den Cyberkriminellen einen Schritt voraus zu bleiben und bietet Schutz vor Ransomware, CEO-Betrug, Spear-Phishing, gemischten Angriffen und mehr. Mit dem Aufkommen von KI-Tools können Cyberkriminelle leicht überzeugende Phishing-E-Mails erstellen oder sogar traditionelle Schutzmaßnahmen umgehen, indem sie KI verwenden, um schadhafter Code zu schreiben. Hornetsecuritys Advanced Threat Protection stellt sicher, dass Sie vor den neuesten Angriffen geschützt sind und Ihre E-Mail-Kommunikation sicher bleibt. Unsere Sicherheitslösung verwendet fortschrittliche Algorithmen und maschinelles Lernen, um potenziell gefährliche Inhalte in E-Mails zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Mit Funktionen wie der sicheren Link-Ersetzung, dem Sandkasten-Engine für Anhänge und der Erkennung von schädlichen QR-Codes bietet Hornetsecurity umfassenden Schutz für Ihre E-Mail-Kommunikation. Mit Hornetsecurity Advanced Threat Protection sind Sie immer einen Schritt voraus und können sich darauf verlassen, dass Ihr Unternehmen gegen die neuesten Cyberbedrohungen geschützt ist. Bleiben Sie immer einen Schritt voraus bei Cyber-Bedrohungen Schutz vor Ransomware Schützen Sie Ihre Daten vor Ransomware-Angriffen mit der fortschrittlichen Bedrohungserkennung von Hornetsecurity. Erkennung von Business E-Mail Kompromittierungen Schützen Sie Ihre E-Mail-Kommunikation mit intelligenter Erkennung von Phishing- und Spear-Phishing-Angriffen. Antwort auf Bedrohungen in E-Mails Erhalten Sie sofortige Benachrichtigungen und handeln Sie schnell, um auf Bedrohungen in eingehenden E-Mails zu reagieren. Hauptfunktionen Cyberkriminalität entwickelt sich ständig weiter Cyberkriminelle arbeiten unermüdlich daran, neue Bedrohungen zu entwickeln, was es herkömmlicher Sicherheitssoftware schwer macht, mit den sich ständig verändernden Angriffsmethoden Schritt zu halten. Ransomware, CEO-Betrug, Spear-Phishing und kombinierte Angriffe sind nur einige der Gefahren, die im Cyberspace lauern. Mit der Verfügbarkeit weit verbreiteter KI-Tools können Cyberkriminelle mühelos täuschend echte Phishing-E-Mails erstellen und sogar Sicherheitsvorkehrungen umgehen. Auch nutzen sie KI-Text-Tools, um schadhafter Code zu generieren. Schützen Sie sich vor den neuesten Bedrohungen mit Advanced Threat Protection Mit Hornetsecurity's Advanced Threat Protection müssen Sie sich keine Sorgen mehr um diese Bedrohungen machen. Die Nutzung von KI-Technologien schützt Sie vor Zero-Day-Angriffen und den anspruchsvollsten Bedrohungen, indem die neuesten Angriffsvektoren erkannt und abgewehrt werden. Schnelle Einrichtung und benutzerfreundliche Benutzeroberfläche Unser Onboarding-Assistent richtet Ihr System in kürzester Zeit ein. Das benutzerfreundliche Dashboard ermöglicht einfachen Zugriff auf alle Produktfunktionen, einschließlich umfassender Berichterstattung über alle Angriffsversuche und forensische Informationen. Echtzeit-Benachrichtigungen informieren Ihr IT-Sicherheitsteam sofort über akute Angriffe auf Ihr Unternehmen. Leistungsstarke Funktionen, um alle Bedrohungen abzuwehren KI-gestützte, gezielte Betrugsforensik Hornetsecurity nutzt fortschrittliche KI-Technologien, um zielgerichtete Betrugsversuche zu identifizieren und abzuwehren. Wichtige Funktionen umfassen: Spionage-Erkennung: Schutz vor Spionageangriffen, die auf den Diebstahl sensibler Informationen abzielen. Fehlerhafte Faktenidentifikation: Analyse von Inhalten unabhängig von Identitäten, um falsche Informationen zu erkennen. Gezielte Angriffserkennung: Erkennung von Angriffen, die speziell auf gefährdete Einzelpersonen ausgerichtet sind. Absichtserkennung: Warnungen bei Inhalten, die auf böswillige Absichten hinweisen. Identitäts-Spoofing-Erkennung: Identifizierung und Blockierung gefälschter Absenderidentitäten. Betrugsversuchs-Analyse: Überprüfung der Authentizität und Integrität von Metadaten und E-Mail-Inhalten. Sandbox-Engine Viele gefährliche Arten von Malware wie Emotet, Hancinator und Trickbot verstecken sich hinter Dateianhängen in E-Mails und bleiben daher zunächst unentdeckt. Die Sandbox-Engine von Hornetsecurity scannt E-Mai...31,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
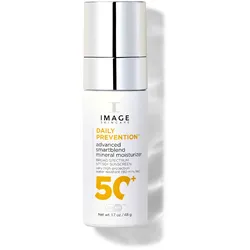
Image Skincare Daily Prevention Advanced Smartblend Mineral Moisturizer SPF 50+ 48gImage Skincare Daily Prevention Advanced Smartblend Mineral Moisturizer SPF 50+ 48g Botanische Mischung aus Mariendistel, Grünem Seegras und Heiligem Thai-Basilikum zur Beruhigung der Haut Tetrahexyldecyl Ascorbat hocheffektive, stabile Form von Vitamin C, wirkt sichtbaren Anzeichen der Hautalterung wie feinen Linien, Falten und Pigmentierungen entgegen Squalan pflanzlich gewonnener Weichmacher, unterstützt die Vermeidung von Feuchtigkeitsverlust und stellt die Geschmeidigkeit der Haut wieder her Die mineralische Tagescrème ist Anti-Aging Hydratation und Sonnenschutz in einem Produkt. Optimal bei sensibler Haut und nach Behandlungen. Sie beruhigt die Haut und stärkt die vitale Feuchtigkeitsbarriere. Die neutrale Tönung und leichte Textur erlauben ein optimales Auftragen und kann allein oder unter Make-up verwendet werden. Die firmeneigene, zum Patent angemeldete XOSM® Technology verstärkt die Wirkung der Antioxidantien Ectoin, Vitamin C und der an Astaxanthin reichen Mikroalge zur Versorgung der Haut mit ganzheitlicher Nährung und einem zusätzlichen Schutz vor der vorzeitigen Hautalterung. Das vegane Squalan aus dem Zuckerrohr versorgt die Haut mit Feuchtigkeit und unterstützt somit die Feuchtigkeitsbarriere. Botanische Mischung aus Extrakten aus dem Grünem Seegras, Heiligen Thai-Basilikum und der Mariendistel unterstützt die Beruhigung der Haut. Dieses Produkt wurde gemäß unserem Clean Clinical Skincare™-Standards weiterentwickelt und wurde ohne Parabene, Phthalate, Mineralöle, künstliche Duftstoffe, synthetische Farbstoffe und Tierversuche formuliert. IMAGE Skincare hat sich verpflichtet, eine nachhaltige Zukunft zu fördern. Alle für die Herstellung unserer Produktboxen verwendeten Materialien sind vom Forest Stewardship Council® zertifiziert und stammen aus verantwortungsvoll bewirtschafteten Wäldern. Anwendungsbereiche Zu verwenden:• bei Nachbehandlungen• bei Rötungen• bei sensibler und/oder trockener Haut Anwendung Vor Gebrauch gut schütteln. 15 Minuten vor dem Aufenthalt in der Sonne großzügig auf die gereinigte Haut auftragen. Erneut auftragen nach 80 Minuten schwimmen oder schwitzen. Mindestens alle 2 Stunden erneut auftragen. Dieses Produkt ist nicht für Kinder unter 6 Jahren geeignet. Profi-Tipp: Für ein erfrischendes und besänftigendes Erlebnis tragen Sie das Produkt mit kühlendem Effekt auf, indem es sanft auf die Haut gedrückt wird und auf der Haut belassen wird, bis es sich aufwärmt. Sobald es von der Haut aufgewärmt wurde, aktivieren Sie die Hautmikrozirkulation mit leichtem Klopfen (vermeiden Sie reiben). Fantastisch bei sensibler Haut und nach Behandlungen. Vorteile • hauttonausgleichende Tönung• unterstützt den Schutz vor den schädlichen Effekten von UV-Strahlen und Blauem Licht• veganes Squalan unterstützt die Feuchtigkeitsbarriere• Wasserresistent (80 Minuten) Hauptinhaltsstoffe AQUA/WATER/EAU, C13-15 ALKANE, ZINC OXIDE, CAPRYLIC/CAPRIC TRIGLYCERIDE, BUTYLOCTYL SALICYLATE, POLYGLYCERYL-3 POLYRICINOLEATE, SQUALANE, TITANIUM DIOXIDE, COCO-CAPRYLATE/CAPRATE, DISTEARDIMONIUM HECTORITE, POLYGLYCERYL-10 DIOLEATE, POLYHYDROXYSTEARIC ACID, CETYL DIMETHICONE, GLYCERIN, PHENOXYETHANOL, PROPANEDIOL, STEARIC ACID, STYRENE/ACRYLATES COPOLYMER, TOCOPHERYL ACETATE, ACETYL ZINGERONE, HYDRATED SILICA, ALUMINA, ETHYLHEXYLGLYCERIN, ALLANTOIN, PHOSPHATIDYLCHOLINE, MANNITOL, VANILLA PLANIFOLIA FRUIT EXTRACT, ENTEROMORPHA COMPRESSA EXTRACT, TRIETHOXYCAPRYLYLSILANE, METHYL PROPANEDIOL, ECTOIN, CAMELLIA SINENSIS LEAF EXTRACT, SILYBUM MARIANUM FRUIT EXTRACT, OCIMUM SANCTUM LEAF EXTRACT, CAPRYLYL GLYCOL, PALMITIC ACID, HAEMATOCOCCUS PLUVIALIS EXTRACT, SODIUM BENZOATE, POTASSIUM SORBATE, TETRAHEXYLDECYL ASCORBATE, PANTHENOL, TOCOPHEROL, CITRIC ACID, PHENYLPROPANOL, MAGNESIUM OXIDE, CI 77499, CI 77491, CI 77492.79,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Microsoft Office 365 Data Loss Prevention (NCE)Wichtiger Lizenzhinweis: Microsoft Office 365 Data Loss Prevention (NCE) unterstützt Unternehmen beim Schutz sensibler Informationen innerhalb der Microsoft 365 Umgebung. Die Lösung hilft dabei, Daten zu erkennen, Richtlinien zur Vermeidung von Datenverlust umzusetzen und den Umgang mit vertraulichen Informationen besser zu kontrollieren. Microsoft Office 365 Data Loss Prevention (NCE) Mit Microsoft Office 365 Data Loss Prevention (NCE) können Organisationen Sicherheitsrichtlinien für vertrauliche Daten innerhalb ihrer Microsoft 365 Umgebung erstellen und verwalten. Schutz sensibler Informationen in Microsoft 365 Microsoft Office 365 Data Loss Prevention (DLP) hilft Unternehmen dabei, sensible Informationen zu identifizieren, zu überwachen und entsprechend definierten Sicherheitsrichtlinien zu schützen. Die Lösung unterstützt Organisationen bei der Kontrolle von Datenflüssen und hilft dabei, unbeabsichtigte Weitergabe oder unerwünschte Freigabe vertraulicher Informationen zu reduzieren. Wenn Sie Microsoft kaufen möchten, bietet Microsoft Office 365 Data Loss Prevention eine Erweiterung für moderne Datenschutz- und Compliance-Anforderungen innerhalb der Microsoft Cloud. Funktionen und Vorteile von Microsoft Office 365 DLP Erkennung vertraulicher Daten Unterstützt die Identifizierung sensibler Informationen mithilfe definierter Richtlinien und Microsoft Technologien zur Inhaltsanalyse. DLP-Richtlinien Administratoren können Regeln erstellen, um den Umgang mit geschützten Informationen innerhalb der Microsoft Umgebung zu steuern. Schutz in Microsoft 365 Diensten Unterstützt Schutzmaßnahmen für Microsoft 365 Bereiche wie Exchange Online, SharePoint, OneDrive und Microsoft Teams abhängig von der jeweiligen Lizenzierung. Compliance und Datenschutz Hilft Organisationen dabei, interne Datenschutzanforderungen und Richtlinien für den Umgang mit sensiblen Daten umzusetzen. Für Unternehmen mit hohen Datenschutzanforderungen Microsoft Office 365 Data Loss Prevention (NCE) eignet sich für Organisationen, die vertrauliche Informationen innerhalb ihrer Microsoft 365 Umgebung besser kontrollieren möchten. Typische Einsatzbereiche sind der Schutz von Geschäftsunterlagen, personenbezogenen Daten, Finanzinformationen oder anderen sensiblen Inhalten. Integration mit Microsoft Purview Microsoft Data Loss Prevention ist Bestandteil der Microsoft Purview Funktionen für Informationsschutz und Compliance. Die Verwaltung erfolgt über die Microsoft Umgebung und ermöglicht zentrale Steuerung von Richtlinien für geschützte Informationen. Microsoft NCE Bestellung und digitale Bereitstellung NCE (New Commerce Experience) ist das moderne Microsoft Subskriptionsmodell für Cloud-Produkte. Nach der Bestellung wird die Lizenz digital über die Microsoft Umgebung bereitgestellt und dem entsprechenden Microsoft Tenant zugeordnet. Wenn Sie eine Microsoft Lizenz kaufen , erfolgt die Bereitstellung gemäß dem Microsoft Lizenzmodell. Microsoft Office 365 Data Loss Prevention online kaufen Mit Microsoft Office 365 Data Loss Prevention (NCE) können Unternehmen ihre Datenschutzstrategie innerhalb der Microsoft 365 Plattform erweitern. Die Lösung unterstützt Organisationen dabei, sensible Informationen besser zu verwalten, Sicherheitsrichtlinien umzusetzen und Datenverluste durch kontrollierte Prozesse zu reduzieren. Wichtig: Microsoft Office 365 Data Loss Prevention (NCE) ist eine Microsoft Cloud-basierte Datenschutzfunktion. Der verfügbare Funktionsumfang richtet sich nach der erworbenen Microsoft Lizenz und den aktuellen Microsoft Bedingungen.34,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.25829,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Welche CPU für VMware?
Welche Anforderungen haben Sie an die Leistung und Skalierbarkeit Ihrer VMware-Umgebung? Welche spezifischen Workloads planen Sie zu virtualisieren? Welche Funktionen und Technologien von VMware möchten Sie nutzen, z.B. vMotion, DRS oder HA? Welche Budgetbeschränkungen haben Sie bei der Auswahl der CPU? Haben Sie bereits bestimmte CPU-Modelle oder -Hersteller im Blick, die Ihren Anforderungen entsprechen könnten? **
-
Ist VMware Player kostenlos?
Ja, VMware Player ist kostenlos für den persönlichen Gebrauch. Es ermöglicht Benutzern, virtuelle Maschinen auf ihren Computern auszuführen, um verschiedene Betriebssysteme zu testen oder Anwendungen in isolierten Umgebungen zu testen. Es ist eine großartige Option für Benutzer, die keine erweiterten Funktionen benötigen, die in kostenpflichtigen VMware-Produkten wie VMware Workstation enthalten sind. VMware Player bietet dennoch eine benutzerfreundliche Oberfläche und eine gute Leistung für grundlegende Virtualisierungsaufgaben. Wenn Sie jedoch erweiterte Funktionen wie Snapshot-Unterstützung oder die Möglichkeit, virtuelle Maschinen zu erstellen, benötigen, sollten Sie möglicherweise auf eine kostenpflichtige Version von VMware umsteigen. **
-
Was ist ein VMware?
Was ist ein VMware? VMware ist ein Unternehmen, das sich auf die Virtualisierung von Computern und Servern spezialisiert hat. Mit VMware-Software können mehrere virtuelle Maschinen auf einem physischen Server ausgeführt werden, was die Effizienz und Flexibilität von IT-Infrastrukturen erhöht. VMware bietet auch Lösungen für Cloud-Computing und Software-defined Networking an. Insgesamt ermöglicht VMware Unternehmen, ihre IT-Ressourcen besser zu nutzen und Kosten zu senken. **
-
Was ist VMware 2?
VMware 2 ist keine spezifische Version oder Produktbezeichnung von VMware. VMware ist ein Unternehmen, das Virtualisierungssoftware entwickelt. Es bietet verschiedene Produkte und Lösungen an, darunter VMware vSphere, VMware Workstation und VMware Fusion, die es Benutzern ermöglichen, virtuelle Maschinen auf ihren Computern oder Servern auszuführen. Es gibt jedoch keine spezifische Version namens VMware 2. **
Welche Rolle spielen künstliche Intelligenz und Big Data in der zukünftigen Entwicklung von Technologien?
Künstliche Intelligenz und Big Data werden eine entscheidende Rolle bei der Entwicklung von Technologien spielen, da sie es ermöglichen, große Datenmengen zu analysieren und Muster zu erkennen. Durch den Einsatz von künstlicher Intelligenz können Technologien effizienter und präziser gesteuert werden. Die Kombination von Big Data und künstlicher Intelligenz wird Innovationen vorantreiben und neue Möglichkeiten für die Technologieentwicklung eröffnen. **
Wie beeinflussen neuronale Netze die Entwicklung von künstlicher Intelligenz?
Neuronale Netze sind ein wichtiger Bestandteil von künstlicher Intelligenz, da sie es ermöglichen, komplexe Muster in Daten zu erkennen und zu lernen. Durch Training mit großen Datensätzen können neuronale Netze ihre Fähigkeiten verbessern und genauere Vorhersagen treffen. Sie haben dazu beigetragen, dass künstliche Intelligenz in Bereichen wie Bilderkennung, Sprachverarbeitung und autonomen Fahrzeugen große Fortschritte gemacht hat. **
Top-Angebote
Produkte zum Begriff VMware-Advanced-Threat-Prevention:
-
VMware Advanced Threat Prevention Add-on (ANS-FW-ATPAD-B)Produktbeschreibung: VMware vDefend Firewall with Advanced Threat Prevention Add-ON - Abonnement-Lizenz - 1 Lizenz, Produkttyp: Abonnement-Lizenz, Kategorie: Sicherheitsanwendungen - fortschrittliche Bedrohungserkennung, Anzahl Lizenzen: 1 Lizenz126,39 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Mobile ThreatKaspersky Threat Data Feeds – Mobile Threat In der heutigen digitalen Ära sind mobile Geräte unverzichtbare Werkzeuge für Unternehmen und Privatpersonen. Mit der zunehmenden Nutzung von Smartphones und Tablets steigt jedoch auch die Anzahl und Komplexität mobiler Bedrohungen. Cyberkriminelle entwickeln kontinuierlich neue Methoden, um mobile Plattformen anzugreifen, sei es durch Malware, Phishing oder andere schädliche Aktivitäten. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Mobile Threat** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenzielle Bedrohungen für mobile Geräte frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Mobile Threat Die **Kaspersky Threat Data Feeds – Mobile Threat** liefern kontinuierlich aktualisierte Informationen über Bedrohungen, die speziell auf mobile Plattformen abzielen. Diese Datenfeeds umfassen Details zu schädlichen URLs, verdächtigen IP-Adressen, bösartigen Anwendungen und anderen relevanten Indikatoren, die mit mobilen Bedrohungen in Verbindung stehen. Durch die Integration dieser Daten in bestehende Sicherheitsinfrastrukturen können Unternehmen ihre Abwehrmechanismen stärken und mobile Geräte effektiv schützen. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von Informationen über schädliche URLs, IP-Adressen und Anwendungen, die mobile Geräte gefährden können. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten mobilen Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Mobile Device Management (MDM)-Lösungen. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Bedrohungen, die speziell auf mobile Geräte abzielen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Mobile Threat** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht. :contentReference[oaicite:1]{index=1} Anwendungsfälle für Kaspersky Threat Data Feeds – Mobile Threat Schutz vor mobiler Malware: Erkennung und Blockierung von Anwendungen, die mobile Geräte infizieren könnten. Abwehr von Phishing-Angriffen: Identifizierung und Blockierung von Phishing-Websites, die auf mobile Nutzer abzielen. Verhinderung von Datenlecks: Schutz vor Anwendungen und Websites, die darauf abzielen, sensible Daten von mobilen Geräten zu stehlen.36785,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hornetsecurity Advanced Threat Protection Add-onHornetsecurity Advanced Threat Protection Add-on – Maximale Sicherheit für Ihre E-Mail-Kommunikation Für die Nutzung dieses Add-ons ist Hornetsecurity 365 Total Protection (365 TP) erforderlich. In der Edition 365 TP Compliance & Awareness ist das Add-on bereits enthalten. Weitere Erweiterungen für Ihre Microsoft-365-Sicherheit finden Sie in unserer Übersicht aller Hornetsecurity-Produkte . Es reicht nicht aus, mit Cyber-Bedrohungen Schritt zu halten — Sie müssen ihnen immer einen Schritt voraus sein. Cyberkriminelle arbeiten unermüdlich daran, neue Bedrohungen zu entwickeln, was es traditionellen Sicherheitslösungen schwer macht, mit den neuen Angriffsmethoden Schritt zu halten und die Benutzer zu schützen. Mit Hornetsecuritys Advanced Threat Protection müssen Sie sich keine Sorgen über diese Bedrohungen machen. Der Service nutzt KI, um den Cyberkriminellen einen Schritt voraus zu bleiben und bietet Schutz vor Ransomware, CEO-Betrug, Spear-Phishing, gemischten Angriffen und mehr. Mit dem Aufkommen von KI-Tools können Cyberkriminelle leicht überzeugende Phishing-E-Mails erstellen oder sogar traditionelle Schutzmaßnahmen umgehen, indem sie KI verwenden, um schadhafter Code zu schreiben. Hornetsecuritys Advanced Threat Protection stellt sicher, dass Sie vor den neuesten Angriffen geschützt sind und Ihre E-Mail-Kommunikation sicher bleibt. Unsere Sicherheitslösung verwendet fortschrittliche Algorithmen und maschinelles Lernen, um potenziell gefährliche Inhalte in E-Mails zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Mit Funktionen wie der sicheren Link-Ersetzung, dem Sandkasten-Engine für Anhänge und der Erkennung von schädlichen QR-Codes bietet Hornetsecurity umfassenden Schutz für Ihre E-Mail-Kommunikation. Mit Hornetsecurity Advanced Threat Protection sind Sie immer einen Schritt voraus und können sich darauf verlassen, dass Ihr Unternehmen gegen die neuesten Cyberbedrohungen geschützt ist. Bleiben Sie immer einen Schritt voraus bei Cyber-Bedrohungen Schutz vor Ransomware Schützen Sie Ihre Daten vor Ransomware-Angriffen mit der fortschrittlichen Bedrohungserkennung von Hornetsecurity. Erkennung von Business E-Mail Kompromittierungen Schützen Sie Ihre E-Mail-Kommunikation mit intelligenter Erkennung von Phishing- und Spear-Phishing-Angriffen. Antwort auf Bedrohungen in E-Mails Erhalten Sie sofortige Benachrichtigungen und handeln Sie schnell, um auf Bedrohungen in eingehenden E-Mails zu reagieren. Hauptfunktionen Cyberkriminalität entwickelt sich ständig weiter Cyberkriminelle arbeiten unermüdlich daran, neue Bedrohungen zu entwickeln, was es herkömmlicher Sicherheitssoftware schwer macht, mit den sich ständig verändernden Angriffsmethoden Schritt zu halten. Ransomware, CEO-Betrug, Spear-Phishing und kombinierte Angriffe sind nur einige der Gefahren, die im Cyberspace lauern. Mit der Verfügbarkeit weit verbreiteter KI-Tools können Cyberkriminelle mühelos täuschend echte Phishing-E-Mails erstellen und sogar Sicherheitsvorkehrungen umgehen. Auch nutzen sie KI-Text-Tools, um schadhafter Code zu generieren. Schützen Sie sich vor den neuesten Bedrohungen mit Advanced Threat Protection Mit Hornetsecurity's Advanced Threat Protection müssen Sie sich keine Sorgen mehr um diese Bedrohungen machen. Die Nutzung von KI-Technologien schützt Sie vor Zero-Day-Angriffen und den anspruchsvollsten Bedrohungen, indem die neuesten Angriffsvektoren erkannt und abgewehrt werden. Schnelle Einrichtung und benutzerfreundliche Benutzeroberfläche Unser Onboarding-Assistent richtet Ihr System in kürzester Zeit ein. Das benutzerfreundliche Dashboard ermöglicht einfachen Zugriff auf alle Produktfunktionen, einschließlich umfassender Berichterstattung über alle Angriffsversuche und forensische Informationen. Echtzeit-Benachrichtigungen informieren Ihr IT-Sicherheitsteam sofort über akute Angriffe auf Ihr Unternehmen. Leistungsstarke Funktionen, um alle Bedrohungen abzuwehren KI-gestützte, gezielte Betrugsforensik Hornetsecurity nutzt fortschrittliche KI-Technologien, um zielgerichtete Betrugsversuche zu identifizieren und abzuwehren. Wichtige Funktionen umfassen: Spionage-Erkennung: Schutz vor Spionageangriffen, die auf den Diebstahl sensibler Informationen abzielen. Fehlerhafte Faktenidentifikation: Analyse von Inhalten unabhängig von Identitäten, um falsche Informationen zu erkennen. Gezielte Angriffserkennung: Erkennung von Angriffen, die speziell auf gefährdete Einzelpersonen ausgerichtet sind. Absichtserkennung: Warnungen bei Inhalten, die auf böswillige Absichten hinweisen. Identitäts-Spoofing-Erkennung: Identifizierung und Blockierung gefälschter Absenderidentitäten. Betrugsversuchs-Analyse: Überprüfung der Authentizität und Integrität von Metadaten und E-Mail-Inhalten. Sandbox-Engine Viele gefährliche Arten von Malware wie Emotet, Hancinator und Trickbot verstecken sich hinter Dateianhängen in E-Mails und bleiben daher zunächst unentdeckt. Die Sandbox-Engine von Hornetsecurity scannt E-Mai...31,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Image Skincare Daily Prevention Advanced Smartblend Mineral Moisturizer SPF 50+ 48gImage Skincare Daily Prevention Advanced Smartblend Mineral Moisturizer SPF 50+ 48g Botanische Mischung aus Mariendistel, Grünem Seegras und Heiligem Thai-Basilikum zur Beruhigung der Haut Tetrahexyldecyl Ascorbat hocheffektive, stabile Form von Vitamin C, wirkt sichtbaren Anzeichen der Hautalterung wie feinen Linien, Falten und Pigmentierungen entgegen Squalan pflanzlich gewonnener Weichmacher, unterstützt die Vermeidung von Feuchtigkeitsverlust und stellt die Geschmeidigkeit der Haut wieder her Die mineralische Tagescrème ist Anti-Aging Hydratation und Sonnenschutz in einem Produkt. Optimal bei sensibler Haut und nach Behandlungen. Sie beruhigt die Haut und stärkt die vitale Feuchtigkeitsbarriere. Die neutrale Tönung und leichte Textur erlauben ein optimales Auftragen und kann allein oder unter Make-up verwendet werden. Die firmeneigene, zum Patent angemeldete XOSM® Technology verstärkt die Wirkung der Antioxidantien Ectoin, Vitamin C und der an Astaxanthin reichen Mikroalge zur Versorgung der Haut mit ganzheitlicher Nährung und einem zusätzlichen Schutz vor der vorzeitigen Hautalterung. Das vegane Squalan aus dem Zuckerrohr versorgt die Haut mit Feuchtigkeit und unterstützt somit die Feuchtigkeitsbarriere. Botanische Mischung aus Extrakten aus dem Grünem Seegras, Heiligen Thai-Basilikum und der Mariendistel unterstützt die Beruhigung der Haut. Dieses Produkt wurde gemäß unserem Clean Clinical Skincare™-Standards weiterentwickelt und wurde ohne Parabene, Phthalate, Mineralöle, künstliche Duftstoffe, synthetische Farbstoffe und Tierversuche formuliert. IMAGE Skincare hat sich verpflichtet, eine nachhaltige Zukunft zu fördern. Alle für die Herstellung unserer Produktboxen verwendeten Materialien sind vom Forest Stewardship Council® zertifiziert und stammen aus verantwortungsvoll bewirtschafteten Wäldern. Anwendungsbereiche Zu verwenden:• bei Nachbehandlungen• bei Rötungen• bei sensibler und/oder trockener Haut Anwendung Vor Gebrauch gut schütteln. 15 Minuten vor dem Aufenthalt in der Sonne großzügig auf die gereinigte Haut auftragen. Erneut auftragen nach 80 Minuten schwimmen oder schwitzen. Mindestens alle 2 Stunden erneut auftragen. Dieses Produkt ist nicht für Kinder unter 6 Jahren geeignet. Profi-Tipp: Für ein erfrischendes und besänftigendes Erlebnis tragen Sie das Produkt mit kühlendem Effekt auf, indem es sanft auf die Haut gedrückt wird und auf der Haut belassen wird, bis es sich aufwärmt. Sobald es von der Haut aufgewärmt wurde, aktivieren Sie die Hautmikrozirkulation mit leichtem Klopfen (vermeiden Sie reiben). Fantastisch bei sensibler Haut und nach Behandlungen. Vorteile • hauttonausgleichende Tönung• unterstützt den Schutz vor den schädlichen Effekten von UV-Strahlen und Blauem Licht• veganes Squalan unterstützt die Feuchtigkeitsbarriere• Wasserresistent (80 Minuten) Hauptinhaltsstoffe AQUA/WATER/EAU, C13-15 ALKANE, ZINC OXIDE, CAPRYLIC/CAPRIC TRIGLYCERIDE, BUTYLOCTYL SALICYLATE, POLYGLYCERYL-3 POLYRICINOLEATE, SQUALANE, TITANIUM DIOXIDE, COCO-CAPRYLATE/CAPRATE, DISTEARDIMONIUM HECTORITE, POLYGLYCERYL-10 DIOLEATE, POLYHYDROXYSTEARIC ACID, CETYL DIMETHICONE, GLYCERIN, PHENOXYETHANOL, PROPANEDIOL, STEARIC ACID, STYRENE/ACRYLATES COPOLYMER, TOCOPHERYL ACETATE, ACETYL ZINGERONE, HYDRATED SILICA, ALUMINA, ETHYLHEXYLGLYCERIN, ALLANTOIN, PHOSPHATIDYLCHOLINE, MANNITOL, VANILLA PLANIFOLIA FRUIT EXTRACT, ENTEROMORPHA COMPRESSA EXTRACT, TRIETHOXYCAPRYLYLSILANE, METHYL PROPANEDIOL, ECTOIN, CAMELLIA SINENSIS LEAF EXTRACT, SILYBUM MARIANUM FRUIT EXTRACT, OCIMUM SANCTUM LEAF EXTRACT, CAPRYLYL GLYCOL, PALMITIC ACID, HAEMATOCOCCUS PLUVIALIS EXTRACT, SODIUM BENZOATE, POTASSIUM SORBATE, TETRAHEXYLDECYL ASCORBATE, PANTHENOL, TOCOPHEROL, CITRIC ACID, PHENYLPROPANOL, MAGNESIUM OXIDE, CI 77499, CI 77491, CI 77492.79,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Können künstliche neuronale Netze Gefühle haben?
Nein, künstliche neuronale Netze können keine Gefühle haben. Sie sind lediglich mathematische Modelle, die Informationen verarbeiten und Muster erkennen können. Gefühle sind hingegen eine komplexe menschliche Erfahrung, die auf biologischen und psychologischen Prozessen beruht. **
-
Ist das Violence Prevention Network glaubwürdig im Kampf gegen Rechtsextremismus?
Das Violence Prevention Network (VPN) ist eine anerkannte Organisation im Bereich der Prävention von Gewalt und Extremismus. Sie arbeitet eng mit staatlichen Stellen, Bildungseinrichtungen und zivilgesellschaftlichen Organisationen zusammen. Die Glaubwürdigkeit des VPN wird durch seine langjährige Erfahrung, seine wissenschaftliche Fundierung und seine erfolgreiche Arbeit im Kampf gegen Rechtsextremismus gestützt. **
-
Welche CPU für VMware?
Welche Anforderungen haben Sie an die Leistung und Skalierbarkeit Ihrer VMware-Umgebung? Welche spezifischen Workloads planen Sie zu virtualisieren? Welche Funktionen und Technologien von VMware möchten Sie nutzen, z.B. vMotion, DRS oder HA? Welche Budgetbeschränkungen haben Sie bei der Auswahl der CPU? Haben Sie bereits bestimmte CPU-Modelle oder -Hersteller im Blick, die Ihren Anforderungen entsprechen könnten? **
-
Ist VMware Player kostenlos?
Ja, VMware Player ist kostenlos für den persönlichen Gebrauch. Es ermöglicht Benutzern, virtuelle Maschinen auf ihren Computern auszuführen, um verschiedene Betriebssysteme zu testen oder Anwendungen in isolierten Umgebungen zu testen. Es ist eine großartige Option für Benutzer, die keine erweiterten Funktionen benötigen, die in kostenpflichtigen VMware-Produkten wie VMware Workstation enthalten sind. VMware Player bietet dennoch eine benutzerfreundliche Oberfläche und eine gute Leistung für grundlegende Virtualisierungsaufgaben. Wenn Sie jedoch erweiterte Funktionen wie Snapshot-Unterstützung oder die Möglichkeit, virtuelle Maschinen zu erstellen, benötigen, sollten Sie möglicherweise auf eine kostenpflichtige Version von VMware umsteigen. **
Ähnliche Suchbegriffe für VMware-Advanced-Threat-Prevention
-
Microsoft Office 365 Data Loss Prevention (NCE)Wichtiger Lizenzhinweis: Microsoft Office 365 Data Loss Prevention (NCE) unterstützt Unternehmen beim Schutz sensibler Informationen innerhalb der Microsoft 365 Umgebung. Die Lösung hilft dabei, Daten zu erkennen, Richtlinien zur Vermeidung von Datenverlust umzusetzen und den Umgang mit vertraulichen Informationen besser zu kontrollieren. Microsoft Office 365 Data Loss Prevention (NCE) Mit Microsoft Office 365 Data Loss Prevention (NCE) können Organisationen Sicherheitsrichtlinien für vertrauliche Daten innerhalb ihrer Microsoft 365 Umgebung erstellen und verwalten. Schutz sensibler Informationen in Microsoft 365 Microsoft Office 365 Data Loss Prevention (DLP) hilft Unternehmen dabei, sensible Informationen zu identifizieren, zu überwachen und entsprechend definierten Sicherheitsrichtlinien zu schützen. Die Lösung unterstützt Organisationen bei der Kontrolle von Datenflüssen und hilft dabei, unbeabsichtigte Weitergabe oder unerwünschte Freigabe vertraulicher Informationen zu reduzieren. Wenn Sie Microsoft kaufen möchten, bietet Microsoft Office 365 Data Loss Prevention eine Erweiterung für moderne Datenschutz- und Compliance-Anforderungen innerhalb der Microsoft Cloud. Funktionen und Vorteile von Microsoft Office 365 DLP Erkennung vertraulicher Daten Unterstützt die Identifizierung sensibler Informationen mithilfe definierter Richtlinien und Microsoft Technologien zur Inhaltsanalyse. DLP-Richtlinien Administratoren können Regeln erstellen, um den Umgang mit geschützten Informationen innerhalb der Microsoft Umgebung zu steuern. Schutz in Microsoft 365 Diensten Unterstützt Schutzmaßnahmen für Microsoft 365 Bereiche wie Exchange Online, SharePoint, OneDrive und Microsoft Teams abhängig von der jeweiligen Lizenzierung. Compliance und Datenschutz Hilft Organisationen dabei, interne Datenschutzanforderungen und Richtlinien für den Umgang mit sensiblen Daten umzusetzen. Für Unternehmen mit hohen Datenschutzanforderungen Microsoft Office 365 Data Loss Prevention (NCE) eignet sich für Organisationen, die vertrauliche Informationen innerhalb ihrer Microsoft 365 Umgebung besser kontrollieren möchten. Typische Einsatzbereiche sind der Schutz von Geschäftsunterlagen, personenbezogenen Daten, Finanzinformationen oder anderen sensiblen Inhalten. Integration mit Microsoft Purview Microsoft Data Loss Prevention ist Bestandteil der Microsoft Purview Funktionen für Informationsschutz und Compliance. Die Verwaltung erfolgt über die Microsoft Umgebung und ermöglicht zentrale Steuerung von Richtlinien für geschützte Informationen. Microsoft NCE Bestellung und digitale Bereitstellung NCE (New Commerce Experience) ist das moderne Microsoft Subskriptionsmodell für Cloud-Produkte. Nach der Bestellung wird die Lizenz digital über die Microsoft Umgebung bereitgestellt und dem entsprechenden Microsoft Tenant zugeordnet. Wenn Sie eine Microsoft Lizenz kaufen , erfolgt die Bereitstellung gemäß dem Microsoft Lizenzmodell. Microsoft Office 365 Data Loss Prevention online kaufen Mit Microsoft Office 365 Data Loss Prevention (NCE) können Unternehmen ihre Datenschutzstrategie innerhalb der Microsoft 365 Plattform erweitern. Die Lösung unterstützt Organisationen dabei, sensible Informationen besser zu verwalten, Sicherheitsrichtlinien umzusetzen und Datenverluste durch kontrollierte Prozesse zu reduzieren. Wichtig: Microsoft Office 365 Data Loss Prevention (NCE) ist eine Microsoft Cloud-basierte Datenschutzfunktion. Der verfügbare Funktionsumfang richtet sich nach der erworbenen Microsoft Lizenz und den aktuellen Microsoft Bedingungen.34,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.25829,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Passive DNSKaspersky Threat Data Feeds – Passive DNS Mit der zunehmenden Komplexität und Menge an Cyberbedrohungen ist es für Unternehmen wichtiger denn je, proaktiv Bedrohungen zu erkennen und zu verhindern. Das Domain Name System (DNS) ist eine kritische Komponente des Internets und wird häufig von Cyberkriminellen für bösartige Zwecke genutzt. Phishing, Malware-Verbreitung und Datenexfiltration sind nur einige Beispiele für Bedrohungen, die DNS-Abfragen missbrauchen. Mit den **Kaspersky Threat Data Feeds – Passive DNS** erhalten Unternehmen eine leistungsstarke Lösung, die detaillierte Informationen zu DNS-Aktivitäten liefert und so die Erkennung verdächtiger Aktivitäten und die Abwehr von Bedrohungen unterstützt. Überblick über Kaspersky Threat Data Feeds – Passive DNS Die **Kaspersky Threat Data Feeds – Passive DNS** bieten eine umfassende Datenbank zu DNS-Abfragen und deren historischem Kontext. Diese Informationen stammen aus der globalen Threat-Intelligence-Plattform von Kaspersky und ermöglichen es Unternehmen, bösartige oder verdächtige Domänen zu identifizieren und Netzwerkanomalien zu erkennen. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitsinfrastrukturen können Unternehmen besser verstehen, wie Angreifer das DNS für ihre Zwecke nutzen und entsprechend reagieren. Hauptfunktionen Umfassende DNS-Daten: Bereitstellung einer umfangreichen Datenbank mit Informationen zu DNS-Abfragen, die kontinuierlich aktualisiert wird. Präzise Bedrohungsinformationen: Jeder DNS-Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Analyse: Proaktive Bedrohungserkennung und Analyse von DNS-Aktivitäten in Echtzeit. Vorteile für Ihr Unternehmen Erhöhter Schutz vor DNS-basierten Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen verdächtige DNS-Aktivitäten frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Passive DNS sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Passive DNS Schutz vor DNS-Tunneling: Identifizierung und Blockierung von DNS-Anfragen, die für Datenexfiltration und andere bösartige Zwecke genutzt werden. Verhinderung von Phishing und Malware-Verbreitung: Erkennung verdächtiger DNS-Einträge, die auf Phishing-Seiten oder Malware-Server verweisen. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger DNS-Abfragen kann das Unternehmensnetzwerk besser geschützt werden.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Scholz, Daniel: Künstliche neuronale NetzeKünstliche neuronale Netze , Die Welt der generativen KI verstehen , Luft- & Hydraulikfederung > Sportfederung , Erscheinungsjahr: 20250509, Autoren: Scholz, Daniel, Seitenzahl/Blattzahl: 132, Abbildungen: Komplett in Farbe, Keyword: Autoregressive Modelle; Codebeispiele künstliche Intelligenz; Convolutional Neural Networks (CNNs) lernen; Deep Learning Frameworks; Diffusionsmodelle; Generative Adversarial Networks (GANs); Generative KI-Anwendungen; Natural Language Processing (NLP); Neuronale Netze trainieren und testen; Neuronale Netzwerke für Einsteiger; Praxisbuch künstliche neuronale Netze; Reinforcement Learning, Fachschema: Elektronik / Allgemeines, Einführung, Lexikon~Nachrichtentechnik~Algorithmus~Informatik, Fachkategorie: Informatik, Warengruppe: HC/Elektronik/Elektrotechnik/Nachrichtentechnik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 216, Breite: 157, Höhe: 22, Gewicht: 520, Produktform: Gebunden,34,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein VMware?
Was ist ein VMware? VMware ist ein Unternehmen, das sich auf die Virtualisierung von Computern und Servern spezialisiert hat. Mit VMware-Software können mehrere virtuelle Maschinen auf einem physischen Server ausgeführt werden, was die Effizienz und Flexibilität von IT-Infrastrukturen erhöht. VMware bietet auch Lösungen für Cloud-Computing und Software-defined Networking an. Insgesamt ermöglicht VMware Unternehmen, ihre IT-Ressourcen besser zu nutzen und Kosten zu senken. **
-
Was ist VMware 2?
VMware 2 ist keine spezifische Version oder Produktbezeichnung von VMware. VMware ist ein Unternehmen, das Virtualisierungssoftware entwickelt. Es bietet verschiedene Produkte und Lösungen an, darunter VMware vSphere, VMware Workstation und VMware Fusion, die es Benutzern ermöglichen, virtuelle Maschinen auf ihren Computern oder Servern auszuführen. Es gibt jedoch keine spezifische Version namens VMware 2. **
-
Welche Rolle spielen künstliche Intelligenz und Big Data in der zukünftigen Entwicklung von Technologien?
Künstliche Intelligenz und Big Data werden eine entscheidende Rolle bei der Entwicklung von Technologien spielen, da sie es ermöglichen, große Datenmengen zu analysieren und Muster zu erkennen. Durch den Einsatz von künstlicher Intelligenz können Technologien effizienter und präziser gesteuert werden. Die Kombination von Big Data und künstlicher Intelligenz wird Innovationen vorantreiben und neue Möglichkeiten für die Technologieentwicklung eröffnen. **
-
Wie beeinflussen neuronale Netze die Entwicklung von künstlicher Intelligenz?
Neuronale Netze sind ein wichtiger Bestandteil von künstlicher Intelligenz, da sie es ermöglichen, komplexe Muster in Daten zu erkennen und zu lernen. Durch Training mit großen Datensätzen können neuronale Netze ihre Fähigkeiten verbessern und genauere Vorhersagen treffen. Sie haben dazu beigetragen, dass künstliche Intelligenz in Bereichen wie Bilderkennung, Sprachverarbeitung und autonomen Fahrzeugen große Fortschritte gemacht hat. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.